
假冒 Zoom 更新的恶意软件活动扩展至 macOS 平台
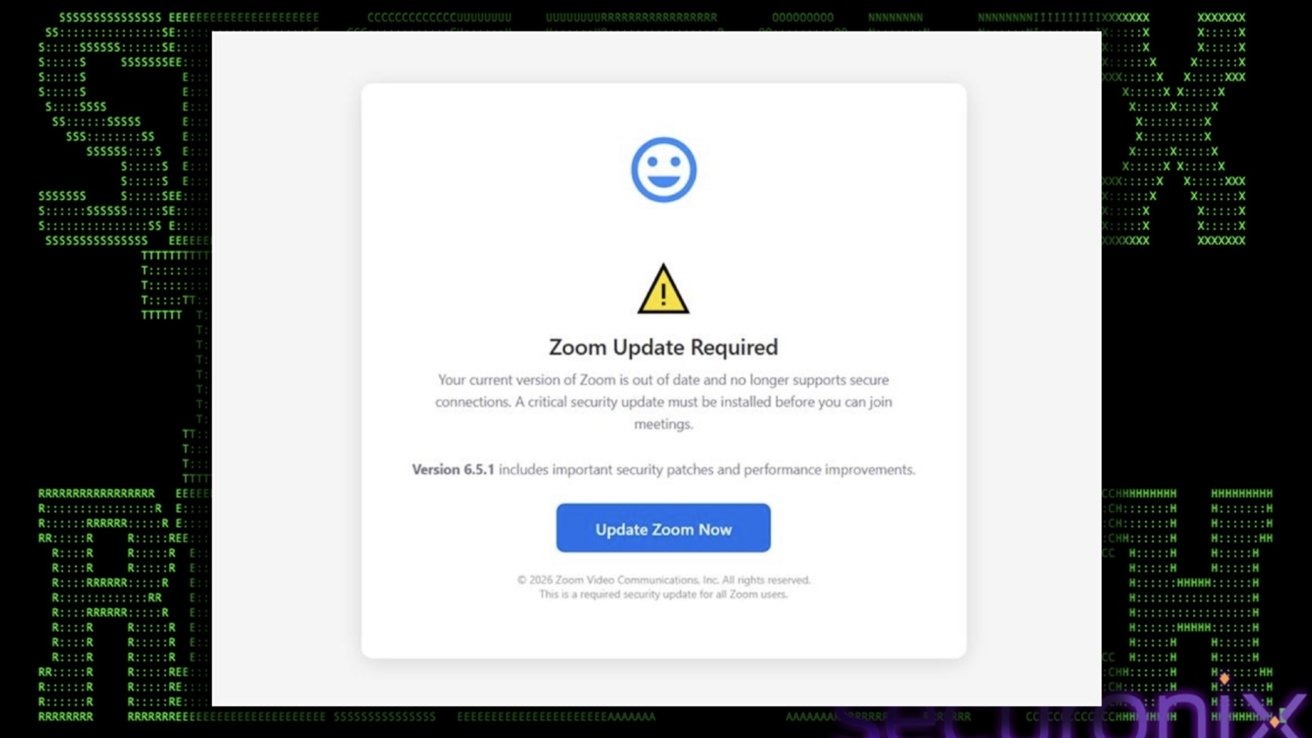
安全研究人员发现一个名为 Smoke#Screen 的恶意软件活动正利用假冒 Zoom 更新程序在 Windows 和 macOS 上安装远程控制工具 ScreenConnect,使攻击者获得对受感染设备的远程桌面和管理权限。
伪装成合法 IT 活动
ScreenConnect 是 ConnectWise 开发的合法远程监控和管理软件,被企业 IT 部门广泛使用。攻击者将真正的 ScreenConnect 客户端配置为连接攻击者控制的中继服务器,而非公司授权系统。由此产生的活动看起来像正常的技术支持操作,如果不检查软件来源和连接目标,很难识别入侵。
四种社会工程攻击主题
安全公司 Securonix 在 8 月 4 日发布的报告中详细记录了该活动使用的四种社会工程主题:假冒 Zoom 更新、假冒 Adobe 更新、商业文档审查和系统维护检查。每条攻击路径都试图诱骗受害者打开一个安装 ScreenConnect 的文件。
在 Windows 平台上,攻击使用名为”zoom-update.vbs”的 VBScript 文件,并配合编译好的加载程序和 HTML 钓鱼页面。macOS 端则使用名为”ZoomUpdateInstaller.pkg”的安装包。
macOS 端尚未确认大规模感染
报告指出,macOS 安装包与多个 Windows 恶意载荷连接了同一个中继服务器,证实了它属于同一活动。但 Securonix 尚未确认 macOS 安装包的分发方式,也未报告已确认的 Mac 感染案例。目前不清楚该安装包是否通过了苹果的签名和公证机制。
Mac 用户应警惕非官方渠道推送的 Zoom 更新,始终从 Mac App Store 或 Zoom 官网下载软件。